装第三方 Skill 前,记得用 Skill Scanner 做一次安全体检
本篇涵盖的知识重点
- 安装名是 skill-scanner,仓库来源为 SkillHub
- 第三方 Skill 本质上是可执行代码,安装前先审查能降低误装风险
- 可帮助发现可疑依赖、硬编码配置与潜在风险
- 适用于 npm install、plugins install、clawhub install 等安装命令执行前
- 推荐顺序是先审计、再安装,重点关注依赖和脚本
使用路径
安全审计详解
作用只要是要往本地装可执行代码的命令,都存在引入未知行为的风险,值得先扫一遍。
操作把 npm install、openclaw plugins install、clawhub install 以及类似的包、技能、插件安装命令,统一纳入「先审计后安装」的流程。
注意不要因为来源是熟人就跳过审计;来源不明的第三方 Skill 风险更高。
- 安装新 Skill 前先做一次审查:这是最核心的使用场景,成本几乎为零。
- 检查是否存在可疑依赖:依赖越多,供应链风险面越大。
- 排查是否有硬编码私人配置:写死的密钥和路径容易泄露。
- 为新手提供基础安全兜底:不懂代码也能判断能不能装。
作用扫描放在安装前才有意义,装完再扫,代码可能已经跑过了。
操作安装 skill-scanner(确认来源为 SkillHub)后,在执行 npm install、openclaw plugins install、clawhub install 等安装命令之前,先让它对目标对象做一次安全审查,等审计结果出来再决定。
注意务必保证顺序是先审计再安装;跳过这一步等于把扫描的价值归零。
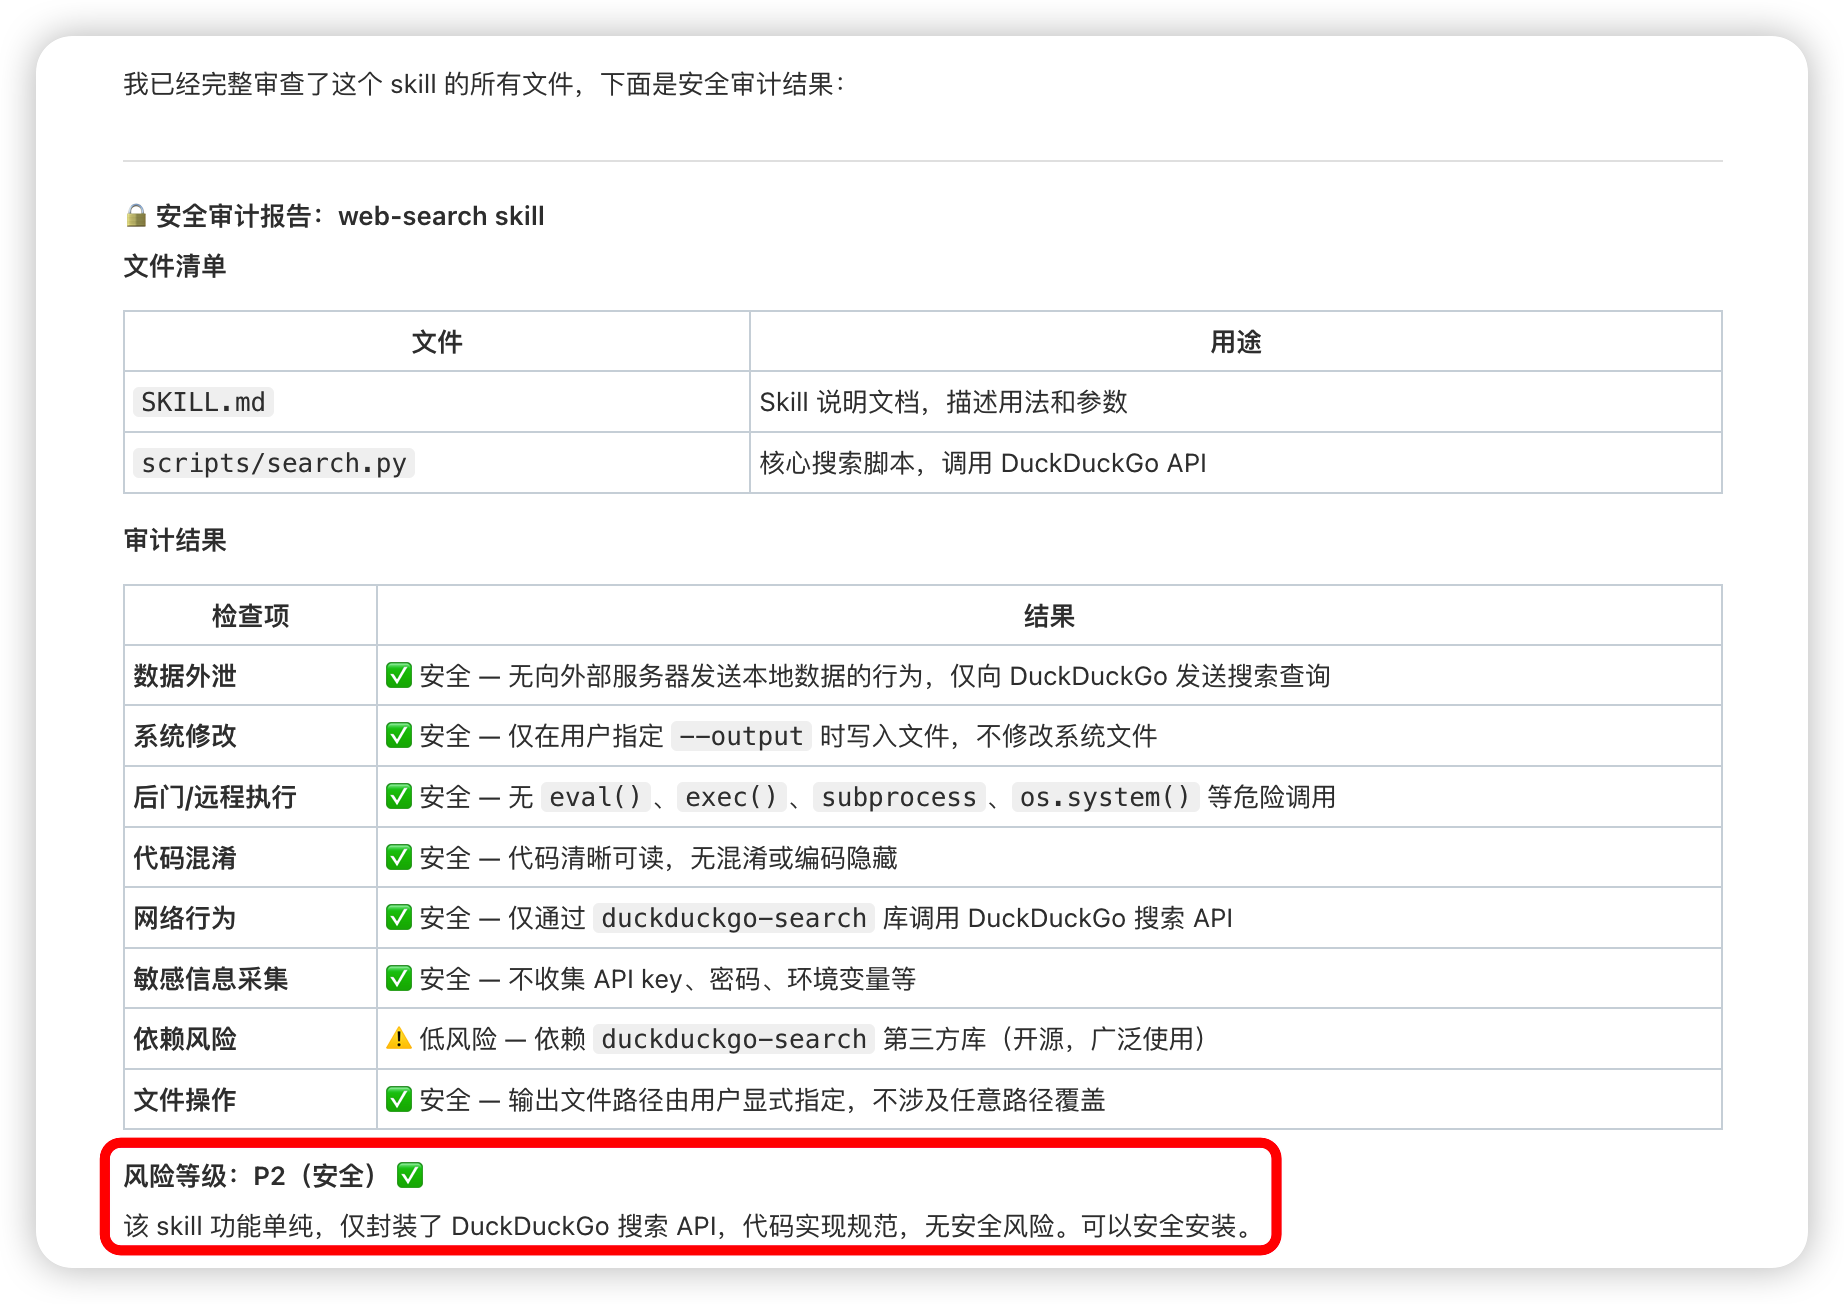
作用风险最集中的地方通常是第三方依赖和会自动执行的脚本,而不是主逻辑代码。
操作拿到审计结果后,重点看:引入了哪些第三方依赖、是否存在硬编码的私人配置、有没有会自动执行的脚本。例如安装 web-search 时可以查看它生成的审计结果。
注意发现可疑依赖或硬编码配置时,先不要安装;确认来源与用途后再决定是否启用。
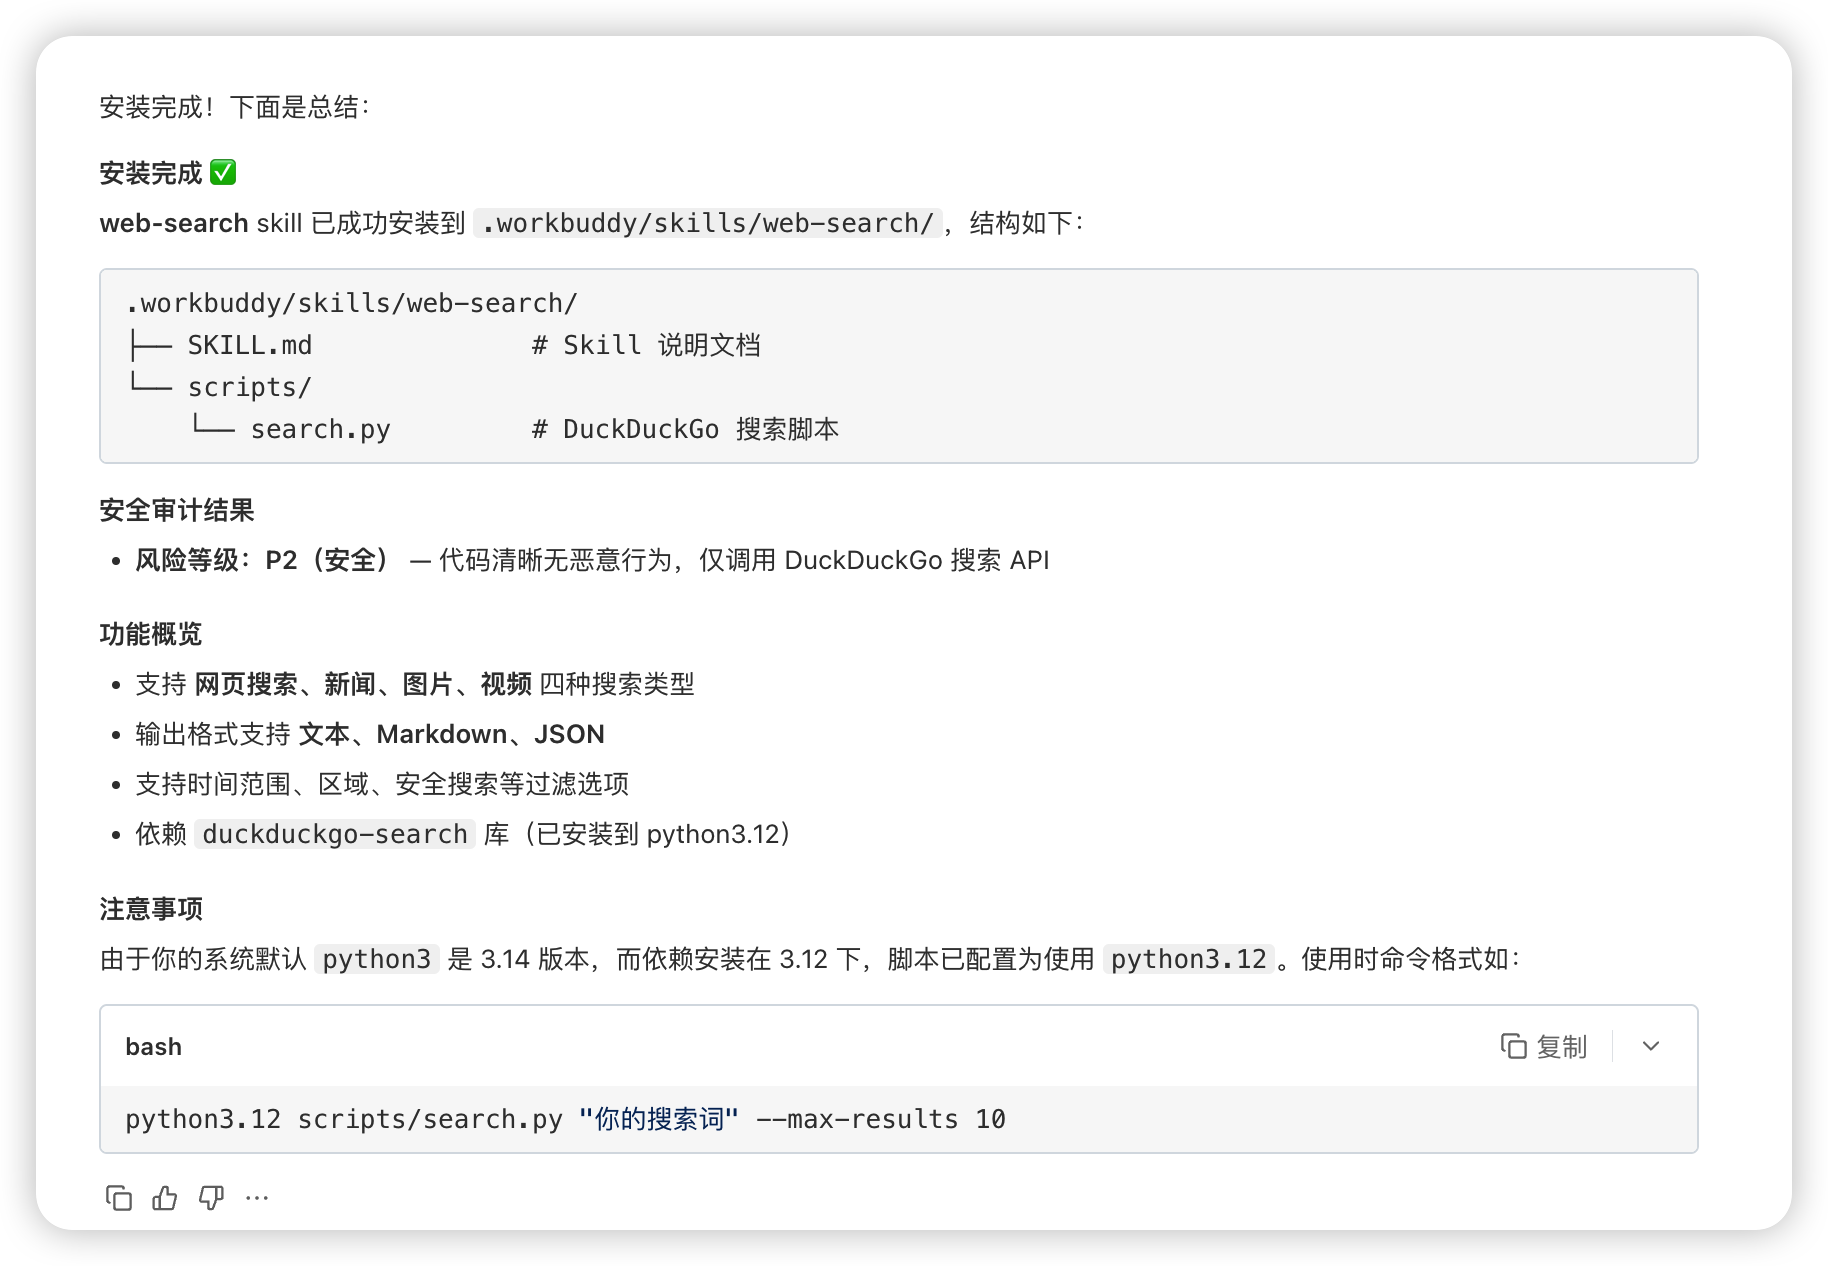
作用审计通过只是说明没发现明显问题,最终启用与否仍需要你确认用途是否匹配。
操作审计结果没有明显风险项,且该对象的用途确实符合你的需求,再执行安装命令。安装后建议保留审计记录备查。
注意把「先审计再安装」固化为日常流程,尤其是长期启用第三方 Skill 的场景。
- 第三方依赖:看它拉进来哪些包,来源不明的依赖直接提高风险等级。
- 硬编码私人配置:写死的 API Key、绝对路径、个人邮箱都属于这类。
- 自动执行脚本:会自己跑起来的脚本,是审计时最该细看的部分。
使用建议
- 先审计,再安装:这是最推荐的使用顺序。
- 重点关注依赖和脚本:尤其是来源不明的第三方 Skill。
- 适合新手长期启用:可作为日常安装流程的一部分。
拓展训练
```markdown
我准备安装一个用于下载网络视频的 Skill,但担心它引入可疑依赖。请在执行任何安装命令之前,先对这个 Skill 做一次安全审查。审查重点:1)引入了哪些第三方依赖;2)是否存在硬编码的私人配置或密钥;3)有没有会自动执行的脚本。最后给我一句明确的「建议安装 / 不建议安装」结论和理由。
```在真正安装前拿到一份审计报告,含依赖清单、配置检查与脚本检查,并附明确的安装建议。
```markdown
我经常会安装第三方 Skill、npm 包和编辑器插件,请帮我设计一份「先审计再安装」的标准流程清单。要求:1)列出触发审计的三类场景;2)审计时必须检查的四个检查项;3)发现风险后的三种处置动作;4)每个步骤一句话说明。用编号列表输出,控制在 15 条以内。
```得到一份可直接贴在工作手册里的流程清单,含触发场景、检查项与处置动作。
```markdown
请帮我审查已安装的技能目录,找出其中可能存在的硬编码私人配置,例如写死的 API Key、绝对路径、个人邮箱或内网地址。输出一张表格,列包含:技能名称、文件路径、问题类型、风险等级(高 / 中 / 低)、建议处理方式。不要修改任何文件,只输出检查结果。
```得到一张风险清单表格,能定位到具体文件与问题类型,并给出对应的处理建议。
本文基于官方文档再创作,具体以官方文档站实际展示为准。